Infostealer & Session-Cookies
Infostealer knacken keine Konten — sie kopieren deinen Browser. Passwörter, Cookies, offene Logins. So begrenzt du den Schaden.
Infostealer sind Schadprogramme mit genau einem Job: alles kopieren, was dein Browser gespeichert hat. Passwörter, Session-Cookies, Autofill-Daten, Wallet-Erweiterungen. Das dauert Sekunden und fällt kaum auf.
Warum das relevant ist
Der unangenehme Teil sind die Session-Cookies. Sie sind der Beweis gegenüber einer Website, dass du eingeloggt bist. Wer sie kopiert, übernimmt deine laufende Sitzung — ohne Passwort und an 2FA vorbei. Genau deshalb tauchen in aktuellen Leaks nicht mehr nur Passwörter auf, sondern komplette Browser-Profile.
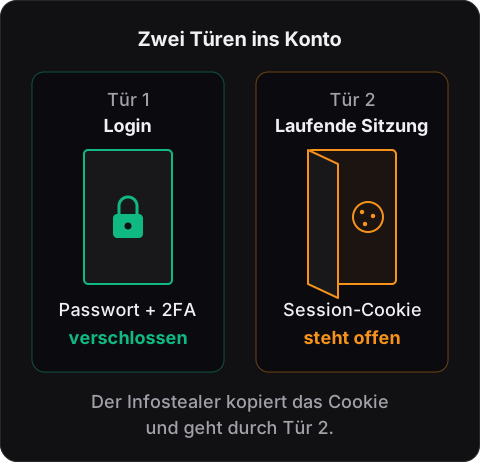
Verbreitet werden Infostealer selten über spektakuläre Exploits. Der Standardweg ist banal: gefälschte Installer aus Suchanzeigen, „Cracks", angebliche Browser-Updates. Ein unbedachter Download reicht.
Was du tun solltest
- Passwörter raus aus dem Browser. Der Browser-Passwortspeicher ist das Erste, was ein Stealer abgreift. Nutze einen Passwort-Manager (so startest du ohne Overhead) und lösche danach die im Browser gespeicherten Zugangsdaten.
- Bei kritischen Diensten aktiv abmelden. Bank, Broker, Krypto-Börse, E-Mail-Hauptkonto: ausloggen statt Tab schließen. Eine beendete Session ist ein wertloses Cookie.
- Software nur aus offiziellen Quellen. Der häufigste Infektionsweg ist der Download selbst — so machst du es richtig.
- Falls es dich erwischt hat: Nicht nur Passwörter ändern. Auf allen wichtigen Konten die aktiven Sitzungen beenden („Alle Geräte abmelden") — sonst bleibt die gestohlene Session trotz neuem Passwort gültig.
Was das nicht verhindert
Ein Passwort-Manager schützt deine Passwörter, nicht deine laufenden Sessions. Und 2FA schützt den Login, nicht eine bereits bestehende Sitzung. Auf einem infizierten Gerät ist keine Anmeldung sicher — die Schritte oben begrenzen den Schaden, sie ersetzen kein sauberes System.
Deine eine Sache diese Woche: Öffne die Passwort-Einstellungen deines Browsers. Liegen dort Zugangsdaten, zieh sie in einen Passwort-Manager um und lösche sie aus dem Browser.
- Infostealer
- Cookies
- Sessions